

Sicherheit prüfen.Umsetzung nachweisen.
SigXOS prüft technische Konfigurationen gegen definierte Sicherheitsregeln und belegt jeden Befund mit der Konfigurationszeile, auf die er sich bezieht.
- F002Passwortverschleierung aktivAbweichung
- Nachweisrunning-config, Zeile 13
- 11!
- 12enable secret 9 ••••••••••••
- 13no service password-encryption
- 14!
- 15ip ssh version 2
- Regelbezug
- CIS-orientiert
- Empfehlung
service password-encryption
- F004SSH Version 2 erzwungenErfüllt
- F005Telnet auf VTY-Leitungen deaktiviertErfüllt
- F007Zugriffsliste auf VTY-LeitungenAbweichung
- Nur lesender Zugriff
- Keine Konfigurationsänderungen
- Reproduzierbare Ergebnisse
- Im Pilot: lokale Erfassung und Datenhaltung
Lösungen
Sicherheitsanforderungen prüfbar machen
Für Sicherheits- und Netzwerkteams, die den tatsächlichen Konfigurationsstand kennen und belegen müssen.
Konfigurations-Compliance
Konfigurationen wiederholbar gegen definierte Sicherheitsregeln prüfen, statt Geräte einzeln manuell durchzusehen.
Mehr erfahrenAudit- und Nachweisvorbereitung
Jeden Befund mit Konfigurationszeile, Regelbezug und Zeitpunkt dokumentieren und für Prüfungen bereitstellen.
Mehr erfahrenCIS-orientierte Konfigurationsprüfung
Konfigurationen gegen CIS-orientierte Regeln prüfen und Abweichungen nach Schweregrad bewerten.
Mehr erfahrenPrüfung nach Änderungen
Nach Änderungen erneut prüfen und den Verlauf der Ergebnisse nachvollziehbar halten.
Mehr erfahren
Produkt
Erfassung, Prüfung und Nachweis in einem Ablauf
Der Prototyp arbeitet mit Cisco IOS und IOS-XE als erster Regelbibliothek. Weitere Hersteller binden wir auf Anfrage ein, mit individuellem Zeit- und Umsetzungsplan.
- 22 CIS-orientierte Regeln mit Schweregrad
- Agentlose Erfassung per SSH, nur lesend
- Befunde mit Konfigurationsnachweis
- Geräteinventar, Audit-Trail und Prüfbericht

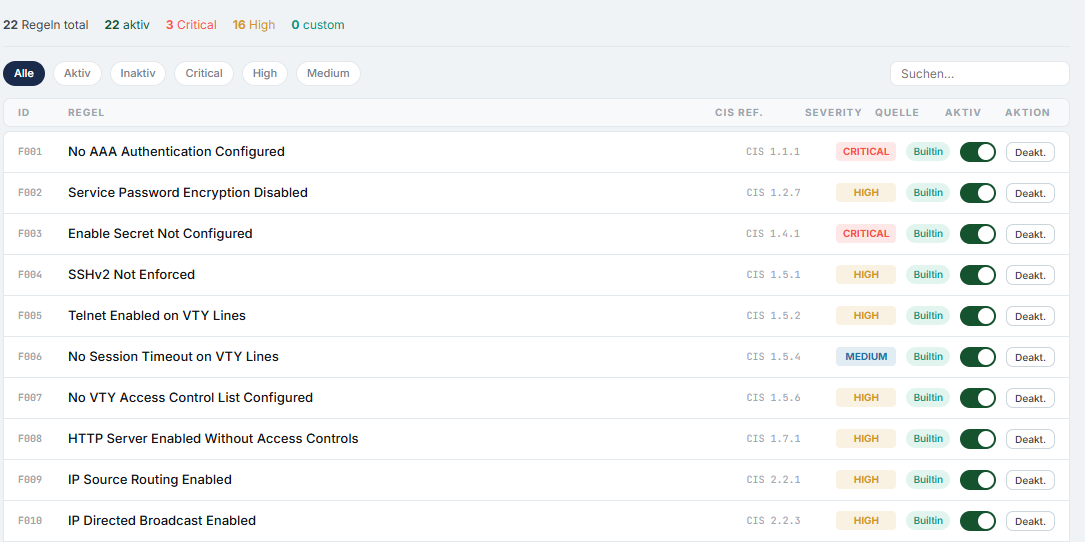

Ablauf
So funktioniert die Prüfung
Ein wiederholbarer Ablauf in vier Schritten. Jeder Befund bleibt nachvollziehbar, auch nach Änderungen.
1Erfassen
Konfigurationen agentlos und nur lesend erfassen. Auf den Geräten wird keine Software installiert.
2Prüfen
Definierte Sicherheitsregeln auf den erfassten Zustand anwenden.
3Belegen
Jeden Befund mit Konfigurationszeile, Regelbezug und Zeitpunkt dokumentieren.
4Erneut prüfen
Nach Änderungen erneut prüfen und den Verlauf nachvollziehbar halten.
Regelwerke
Bezug zu Regelwerken und Standards
Die Regeln im Prototyp orientieren sich an den CIS Benchmarks. Zuordnungen zu weiteren Regelwerken sind geplant.
Mehr zu Regelwerken- CIS BenchmarksRegelbasis
- NIS-2 / BSIGGeplant
- BSI IT-GrundschutzGeplant
- ISO/IEC 27001Geplant
- DORAGeplant
- PCI DSSGeplant
- NIST CSF 2.0Geplant
- Interne RichtlinienGeplant
Services
Mit einem Pilot starten
Gemeinsam prüfen wir, ob SigXOS in Ihrer Umgebung den erwarteten Nutzen bringt.
Pilotprogramm
Bezahlter Design-Partner-Pilot über 4–6 Wochen, nur lesend in Ihrer Umgebung.
Mehr erfahrenEinrichtung und Auswertung
Lokale, nur lesende Erfassung, gemeinsame Auswertung der Befunde und Entscheidung über das weitere Vorgehen.
Mehr erfahrenPartnerprogramm
Geplantes Angebot für IT-Dienstleister und MSPs.
GeplantMehr erfahren
Passt SigXOS zu Ihrer Umgebung?
Sie haben wiederkehrenden Prüf- und Nachweisbedarf? Wir klären in 30 Minuten, ob ein Pilot sinnvoll ist: mit Cisco IOS/IOS-XE direkt, mit anderen Herstellern nach individuellem Zeit- und Umsetzungsplan.