

Plattform und Lösungsarchitektur
SigXOS verbindet eine eigene SigXOS-Komponente je Kundenumgebung mit einer zentralen Plattform im EU/EWR-Raum und einem Kundenportal für Prüfergebnisse, Freigaben und Nachweise.
PrototypStand November 2026: funktionsfähiger Prototyp für Cisco IOS/IOS-XE, an realen Geräten und in Simulationsumgebungen erprobt. Die Lösungsarchitektur beschreibt das strategische Zielbild, nicht den vollständig verfügbaren Produktumfang.
Lösungsarchitektur
Strategisches Zielbild
Jede Kundenumgebung erhält eine eigene SigXOS-Komponente, die SigXOS Edge. Zugangsdaten und Rohkonfigurationen verbleiben beim Kunden.
SigXOS
SigXOS-Kundenportal
Ergebnisse, fachliche Prüfung, Freigaben und Dokumentation
- Prüfergebnisse und Nachweise
- Fachliche Prüfung und Freigaben
- Netzwerk- und Systemübersicht: Inventar, Abhängigkeiten, Bedeutung für den Betrieb, Kundenvorgaben
- Tickets, Berichte und Meldungen
Kundenkontakt & Betreuung
- Telefonischer Support
- Ticket-System
- Freigaben & Abstimmung
- Einführung & Begleitung
- Partner-API & Systemintegration
Je Kundenumgebung
SigXOS Edge
Lokale Verarbeitung: erfasst Konfigurationen und Bestandsdaten lesend und führt die technischen Prüfungen aus.
Kundensysteme
Netzwerk- und Sicherheitssysteme
Lesen und Nachprüfen · freigegebene Änderungen
- Kunde A · NetzwerkEigene Edge-Verarbeitung · getrennte Daten, Rechte und Aufträge
- Kunde B · NetzwerkEigene Edge-Verarbeitung · getrennte Daten, Rechte und Aufträge
- Kunde C · Private CloudEigene Edge-Verarbeitung · getrennte Daten, Rechte und Aufträge
Gleiches Architekturmuster je Kunde
Zentral
Zentrale SigXOS-Plattform
Lizenzen, versionierte Prüfpakete und signierte Updates Betrieb im EU/EWR-Raum
Die API übermittelt Prüfergebnisse, Meldungen und Status an Partnersysteme. Eine Freigabe von Änderungen über Partnersysteme ist im aktuellen Zielbild nicht vorgesehen.
Zuständigkeiten und menschliche Kontrolle
Kunde / beauftragter Dienstleister
Kontext bereitstellen, Maßnahmen fachlich prüfen und im autorisierten Umfang freigeben.
SigXOS
Software entwickeln, Prüfpakete pflegen und validieren sowie technische Kontrollen für Berechtigungen, Ausführung und Nachweise bereitstellen.
Prozess
Kontrollierter Prüf- und Änderungsprozess
Prüfung · KI-Unterstützung · Änderungen nur nach Kundenfreigabe. Jeder Schritt hat eine klare Zuständigkeit.
1Prüfumfang festlegen
Prüfumfang und Zugriffsrechte festlegen; Systeme und Abhängigkeiten erfassen.
2Lesend erfassen
Konfigurationen und Bestandsdaten ausschließlich lesend erfassen.
3Im Kontext bewerten
Konfigurationen im Netzwerk- und Betriebskontext bewerten, Risiken priorisieren und Maßnahmen vorschlagen.
4Fachlich prüfen
Maßnahmen, Auswirkungen, Tests und Rücksetzverfahren fachlich prüfen.
5Freigeben
Planversion, Zielsysteme und Zeitfenster durch autorisierte Kundenverantwortliche oder einen zur Freigabe bevollmächtigten Dienstleister freigeben.
6Kontrolliert ausführen
Freigabe und Voraussetzungen technisch prüfen, Ausgangszustand sichern und genehmigten Plan ausführen.
7Nachprüfen und dokumentieren
Ergebnis und Betrieb prüfen und dokumentieren. Bei Bedarf das vorbereitete Rücksetzverfahren manuell starten und erneut prüfen.
- Abweichung oder fehlende Freigabe: Ausführung stoppen.
- Ohne Änderungsauftrag: Abschluss mit Bericht und Maßnahmenempfehlungen.
- Umsetzung durch den Kunden: SigXOS prüft danach erneut und dokumentiert.
- Überarbeitung nötig: von Prüfung oder Freigabe zurück zu Schritt 3, keine Ausführung.
Im Prototyp und im Pilot endet der Ablauf mit Bericht und Maßnahmenempfehlungen; Sie setzen Änderungen selbst um, SigXOS prüft danach erneut. Die kontrollierte Ausführung freigegebener Änderungen (Schritte 4 bis 7) ist Bestandteil des Zielbilds.
Entwicklungsstand
Was der Prototyp heute kann
Funktionsfähiger Prototyp für Cisco IOS und IOS-XE. An realen Geräten und in Simulationsumgebungen erprobt.
Lesende Erfassung
Konfigurationen per SSH erfassen, ohne Software auf den Geräten.
CIS-orientierte Prüfungen
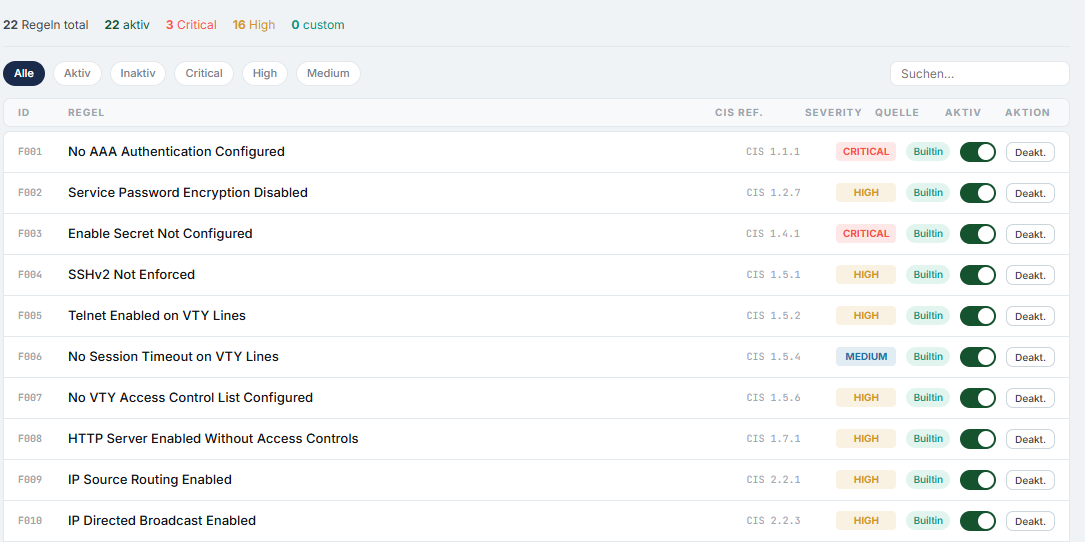
Prüfungen für Cisco IOS/IOS-XE mit CIS-Referenz und Schweregrad.
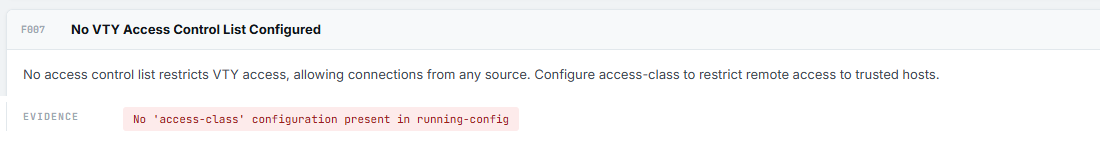
Befunde mit Nachweis
Jeder Befund verweist auf die Konfiguration, auf die er sich bezieht.
Inventar
Erfasste Geräte im Überblick.
Audit-Trail
Prüfereignisse und Ergebnisse nachvollziehbar dokumentiert.
Prüfbericht
Ergebnisse eines Prüflaufs als Bericht.
Einblick in den Prototyp
Originalansichten aus dem Prototyp mit Lab-Daten.

Technologien & Plattformen
Technologien & Plattformen
Heute unterstützt der Prototyp Cisco IOS und IOS-XE. Die übrigen Einträge sind eine beispielhafte Auswahl; die Plattformunterstützung wird nach Kundenbedarf, Marktnachfrage und technischer Validierung erweitert.
| Technologie | Plattform / Prüfziel | Status |
|---|---|---|
| Cisco | IOS / IOS-XE | Prototyp |
| HPE Aruba Networking | AOS-CX | Nach Kundenbedarf |
| Fortinet | FortiOS | Nach Kundenbedarf |
| Palo Alto Networks | PAN-OS | Nach Kundenbedarf |
| HPE Juniper Networking | Junos OS | Nach Kundenbedarf |
| Linux | Red Hat Enterprise Linux, Ubuntu Server | Geplant |
| Microsoft | Entra ID & Active Directory · Prüfziel: Identität | Geplant |
Die beispielhafte Nennung einer Plattform bedeutet keine bereits verfügbare Unterstützung. Marken und Logos dienen ausschließlich der sachlichen Einordnung. Die Darstellung begründet keine Partnerschaft, Zertifizierung, Freigabe oder Empfehlung durch die jeweiligen Rechteinhaber.
Sicherheit und Datenschutz
Daten- und Zugriffskontrolle
Enterprise bedeutet für SigXOS: sicherer, kontrollierbarer, nachvollziehbarer und zuverlässig betreibbarer Einsatz in Unternehmensumgebungen – auch bei kleineren Kunden.
Daten bleiben beim Kunden
Zugangsdaten und Rohkonfigurationen verbleiben beim Kunden.
Kontrollierte KI-Anbindung
Lokale KI-Modelle; externe Modelle nur nach Kundenvorgaben, mit Datenfilter vor externer Übertragung.
Getrennte Kundenumgebungen
Eigene Edge-Verarbeitung; getrennte Daten, Rechte und Aufträge.
Freigabe und Nachweis
Änderungen nur nach ausdrücklicher Freigabe; der Ausführungsdienst prüft die Freigabe und begrenzt Änderungen.
Sicherheitsfunktionen im Zielbild: SSO/MFA · Rollen und Berechtigungen · Sichere Verwaltung von Zugangsdaten · Verschlüsselung · Protokollierung · Betriebsüberwachung.
Im Pilot: Betriebsort, Datenflüsse und eine mögliche KI-Nutzung legen wir vorab gemeinsam mit Ihnen fest.
Lizenzmodell
Geplantes Lizenzmodell
Jährliche B2B-Softwarelizenzen. Preise, Paketgrenzen und Pilotumfang sind noch nicht abschließend festgelegt.
Unternehmen
Jährliche Lizenz je Kundenumgebung, gestaffelt nach der Anzahl geprüfter Systeme. Basispaket: Sicherheitsprüfung und technische Nachweise.
GeplantIT-Dienstleister und Systemhäuser
Plattformgebühr sowie Lizenzgebühren je betreuter Kundenumgebung.
Geplant
Einstieg über einen bezahlten Pilot. Ergänzend: zusätzliche Prüfpakete, kundenspezifische Prüfanforderungen sowie Einführungs- und Integrationsleistungen.
Ausbau
Ausbau nach Kundenbedarf und Validierung
- Weitere Technologien und PlattformenNach Kundenbedarf
- Linux- und IdentitätsplattformenGeplant
- Risikobewertung im Netzwerk- und BetriebskontextGeplant
- KI-gestützte MaßnahmenvorschlägeGeplant
- Kontrollierte Änderungen nach KundenfreigabeGeplant
- Zuordnung zu weiteren SicherheitsanforderungenGeplant
- Partner-API & SystemintegrationGeplant
- PartnermodellGeplant
Der erste verkaufbare Leistungsumfang wird über unterstützte Plattformen, Versionen, Prüfungen und Betriebsgrenzen verbindlich beschrieben. SigXOS behauptet keine vollständige Konformität mit CIS, NIS-2, BSIG oder anderen Sicherheitsanforderungen und ersetzt weder eine Zertifizierung noch eine Rechtsberatung.
Passt SigXOS zu Ihrer Umgebung?
Sie haben wiederkehrenden Prüf- und Nachweisbedarf? Wir klären in 30 Minuten, ob ein Pilot sinnvoll ist – für Cisco IOS/IOS-XE direkt, für weitere Technologien und Plattformen nach Kundenbedarf.